Subiectul acesta ajunge de obicei la terapeuți în două forme: un curs de patru ore cu slide-uri pline de articole de lege, sau o conversație vagă în care toată lumea presupune că cineva știe mai bine. Mai jos e versiunea practică, pentru un cabinet individual.
Sumar
- Notițele de ședință, istoricul programărilor și conversațiile cu clienții sunt toate date personale
- Colectezi doar ce folosești efectiv — fiecare dată în plus e o responsabilitate în plus
- Clientul trebuie să știe ce date colectezi, de ce le folosești, cât timp le păstrezi și cui le poți transmite
- Dacă nu știi cine altcineva ar putea ajunge la datele clienților, ai o problemă
- Clientul poate cere să vadă, să corecteze sau să șteargă datele sale
Ce înseamnă "date" în cabinetul tău
Mai multe lucruri decât pare.
Numele și telefonul sunt date. Notițele de ședință sunt date, și încă dintr-o categorie specială, pentru că privesc sănătatea. Istoricul programărilor e tot dată. Chiar și conversația de pe WhatsApp în care cineva îți descrie, înainte de prima ședință, de ce vrea să vină.
Odată ce accepți că toate astea intră în aceeași categorie, restul devine mai simplu: toate sunt date cu caracter personal, dar unele, cum sunt informațiile despre sănătate, au nevoie de un nivel suplimentar de protecție.
Ce date personale gestionează un cabinet de psihoterapie?
Într-un cabinet de psihoterapie, datele unui client nu înseamnă doar numele și numărul de telefon. În funcție de modul în care lucrezi, poți ajunge să gestionezi mai multe tipuri de informații:
- Date de identificare și contact — de exemplu nume, telefon sau adresă de email
- Date despre programări — data și ora ședințelor, istoricul programărilor sau anulările
- Date necesare pentru facturare, dacă este cazul
- Conversații cu clientul prin email, WhatsApp sau alte canale pe care le folosești
- Note sau documente profesionale legate de colaborarea cu clientul
- Informații despre sănătate sau procesul terapeutic, care pot face parte dintr-o categorie specială de date
Important este să știi ce informații păstrezi, de ce le păstrezi, unde se află și cine poate avea acces la ele.
Regula de bază: colectezi doar ce folosești
În GDPR, ideea asta se numește minimizarea datelor: colectezi doar informațiile de care ai nevoie pentru un scop clar.
Întrebarea nu e „ce ar fi bine să știu”, ci „ce folosesc efectiv în relația cu clientul”. Fiecare informație în plus pe care o păstrezi este o informație în plus pe care trebuie să o protejezi și pentru care trebuie să poți explica de ce o colectezi.
Pentru un cabinet individual, în general sunt trei categorii: datele de contact, istoricul ședințelor și notițele tale clinice. Restul merită o justificare.
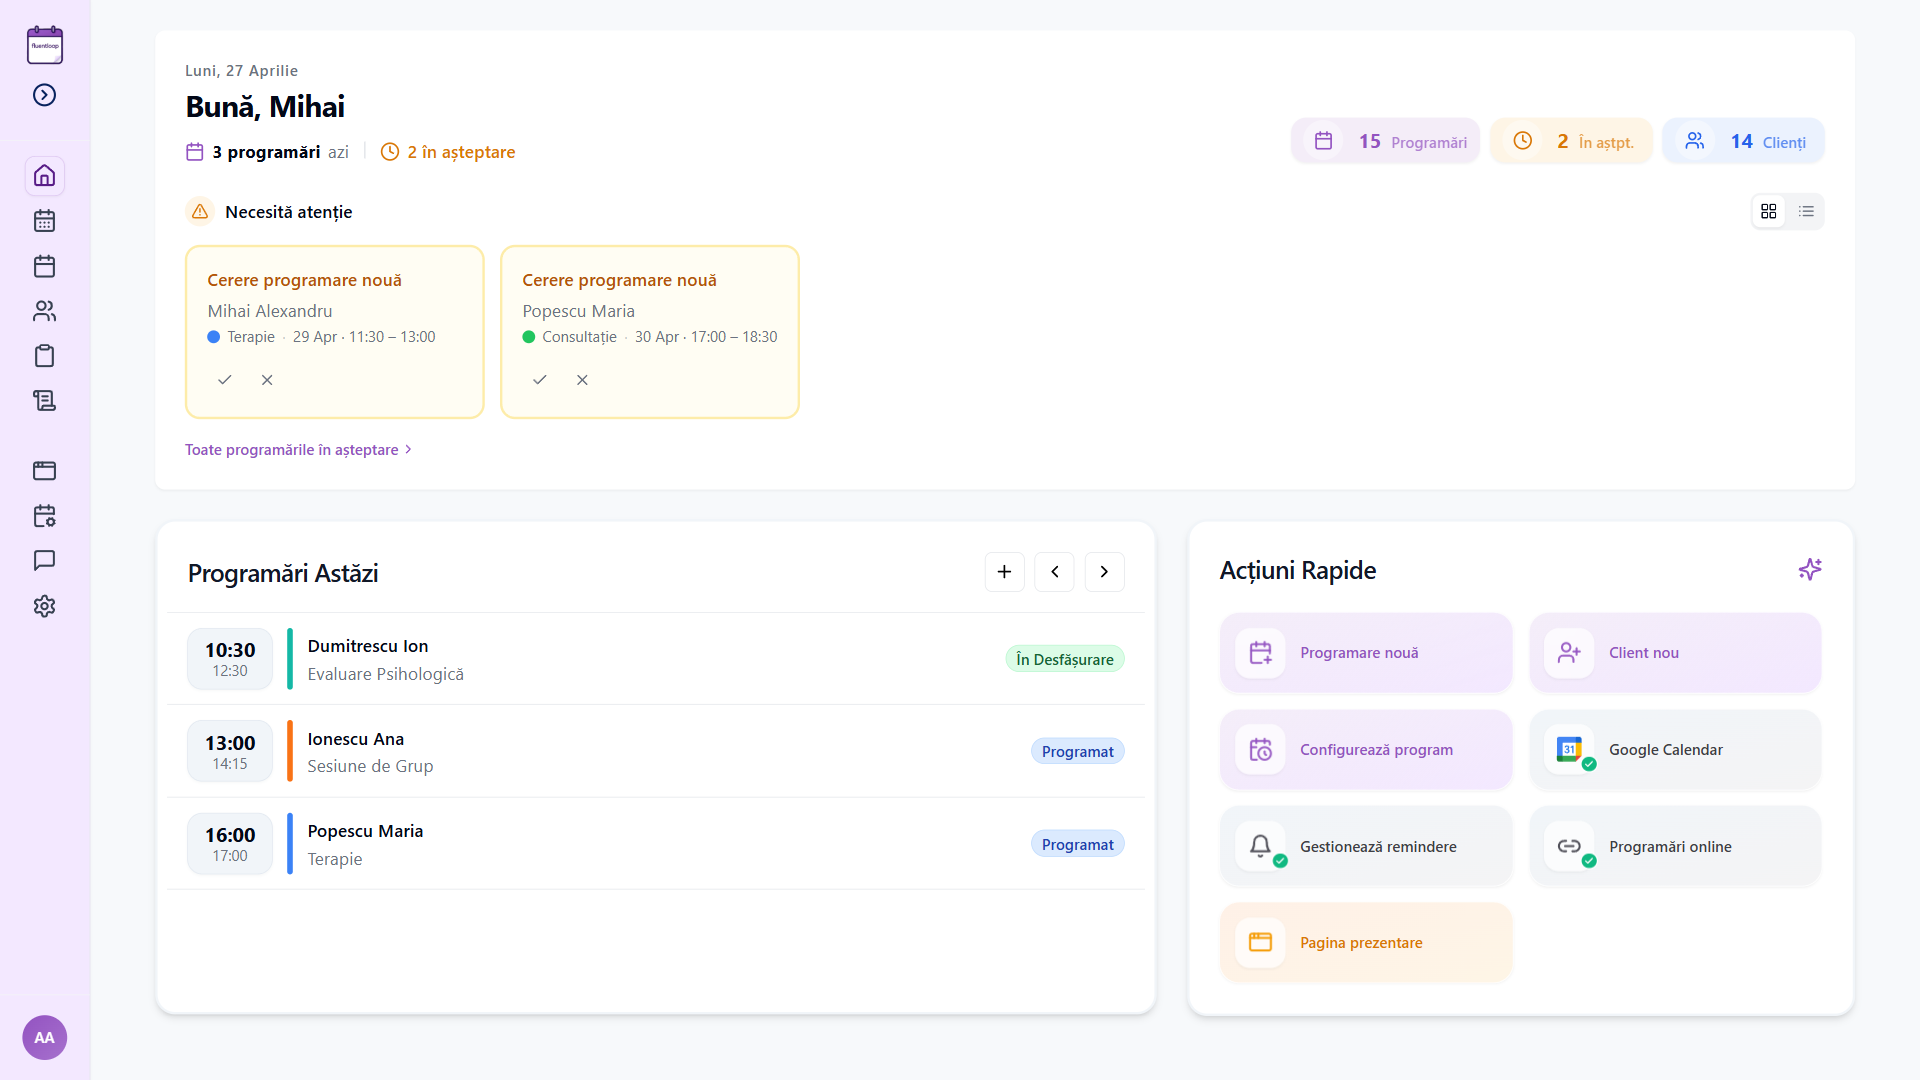
Încearcă FluentLoop Pro 30 de zile gratuit
Organizează-ți cabinetul cu mai puțin efort
Informarea nu e o formalitate
Clientul trebuie să știe ce date colectezi, de ce, cât timp le păstrezi și cui le-ai putea transmite.
Informarea nu trebuie să fie lungă. Trebuie să fie clară, ușor de înțeles și pusă la dispoziția clientului de la începutul colaborării. Dacă se schimbă modul în care folosești sau păstrezi datele, informațiile trebuie actualizate.
Partea pe care mulți o scriu prost e cea despre limitele confidențialității. Clientul are dreptul să știe din start în ce situații ești obligat prin lege să divulgi ceva. E mai bine să afle atunci decât în momentul în care se întâmplă.
Unde stau datele contează
Un caiet lăsat pe birou între ședințe. Un telefon fără cod de acces. Un document în cloud fără parolă, partajat cândva cu cineva și uitat acolo.
Nu trebuie să devii expert în securitate. Trebuie doar să poți răspunde la o întrebare simplă: cine altcineva ar putea ajunge la ele?
Dacă răspunsul e „oricine intră în cabinet când nu sunt eu”, ai o problemă care se rezolvă cu un sertar încuiat. Dacă răspunsul e „nu știu”, ai o problemă mai mare.
Clientul îți poate cere
Să îi arăți ce date ai despre el. Să le corectezi, dacă ceva e greșit. Să le ștergi, în anumite condiții.
Dacă nu știi unde sunt toate, nu poți răspunde la cerere. Ăsta e momentul în care „le am prin mai multe locuri” încetează să fie o chestiune de organizare personală și devine o problemă reală.
Merită să faci exercițiul o dată, teoretic: alege un client și numără câte locuri ar trebui să deschizi ca să aduni tot ce ai despre el. Dacă sunt mai mult de două, știi deja ce ai de schimbat.
Concluzia
Nu trebuie să devii expert în GDPR ca să începi să îți organizezi mai bine datele.
Trebuie doar să știi unde e fiecare lucru. Iar asta e, de fapt, singura parte grea.